Ochrona centrów danych i infrastruktury krytycznej
To nasza specjalizacja. Centra danych, energetyka, wodociągi, telekomunikacja i transport wymagają ochrony warstwowej, ciągłości działania i rozliczalności każdego dostępu, a często także zgodności z NIS2 i ustawą o KSC.
Omów wymagania obiektu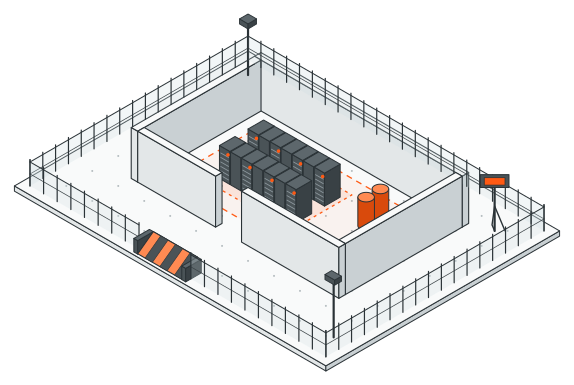
Ochrona warstwami, od ogrodzenia po szafę
Intruz musi pokonać kolejne warstwy, a każda z nich daje operatorowi czas i informację. Wszystkie zdarzenia trafiają do jednego PSIM.
- 1
Teren i ogrodzenie
Ogrodzenie z detekcją, oświetlenie, kamery z analizą wideo i termowizja na granicy terenu.
- 2
Wjazd
LPR, blokady drogowe i słupki antynajazdowe, kontrola dostaw i pojazdów serwisowych.
- 3
Budynek
Śluzy osobowe i bramki, które nie przepuszczą dwóch osób na jedno uprawnienie, biometria i obsługa gości.
- 4
Hala serwerowa
Osobne uprawnienia do sal, klatek klientów i stref technicznych, gaszenie gazem.
- 5
Szafa i urządzenie
Zamki elektroniczne na szafach rack z rejestrem, kto i kiedy je otworzył.
- 6
Przestrzeń powietrzna
Wykrywanie dronów nad obiektem i alert u operatora.
Ciągłość działania systemów zabezpieczeń
Praca po utracie łączności
Kontrolery i przejścia działają lokalnie, gdy zniknie połączenie z serwerem. Sprawdzamy to w testach odbiorczych.
Zasilanie awaryjne
Systemy zabezpieczeń na zasilaniu gwarantowanym, z nadzorem stanu baterii i zasilaczy.
Redundancja
Zapasowe serwery i ścieżki sieciowe tam, gdzie przerwa w nadzorze jest niedopuszczalna.
Obiekty, które chronimy
- Centra danych i kolokacja
- Energetyka i ciepłownictwo
- Wodociągi i oczyszczalnie
- Telekomunikacja
- Transport i logistyka
- Obiekty administracji
Wymagania, które zwykle obejmują takie obiekty
- NIS2 i ustawa o KSC
- RODO przy monitoringu i biometrii
- Normy dla centrów danych, np. EN 50600
- Wymagania klientów kolokacji i audytorów
Usługi, które składają się na ochronę
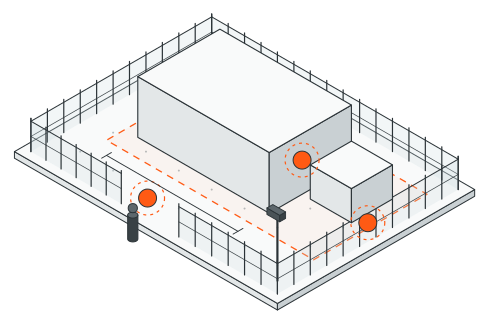 Audyty bezpieczeństwa fizycznego Oceniamy zabezpieczenia, zasady dostępu i procedury. Wskazujemy luki i priorytety.
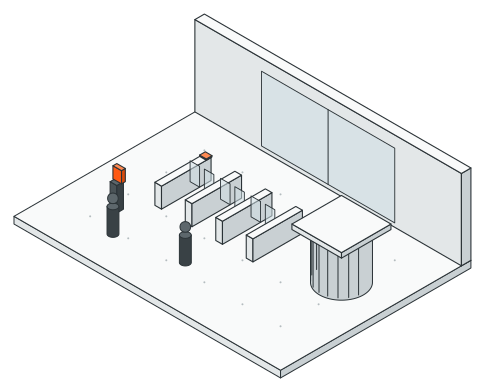 Kontrola dostępu Uprawnienia pracowników, gości i wykonawców do budynków, stref i urządzeń.
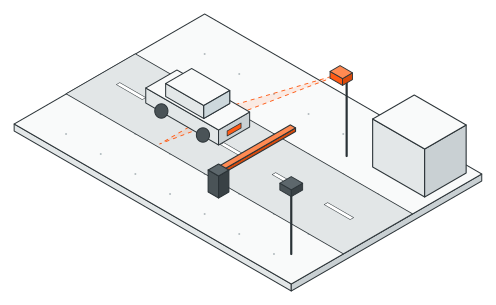 Monitoring, VMS i LPR Obraz na żywo, wyszukiwanie nagrań, analityka i odczyt tablic na wjazdach.
 Bariery drogowe i ochrona obwodowa Blokady drogowe, słupki antynajazdowe i ochrona granicy terenu.
 Detekcja i gaszenie pożarów Wczesne wykrycie i gaszenie w pomieszczeniach z cennymi urządzeniami.
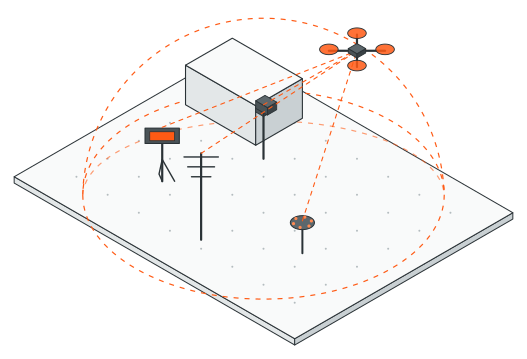 Systemy antydronowe Wykrywanie dronów czterema metodami i alert u operatora PSIM.
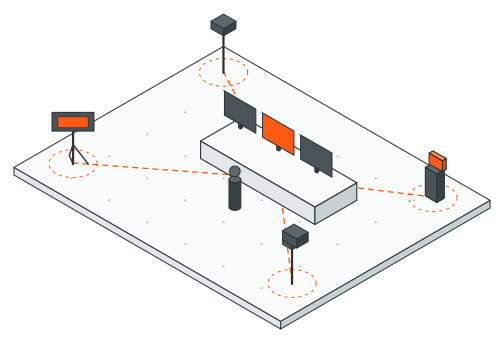 Integracja systemów i PSIM Zdarzenia ze wszystkich systemów na jednym stanowisku operatora.
 Audyty cyberbezpieczeństwa Zgodność z NIS2 i KSC oraz bezpieczeństwo sieci, w której działają systemy zabezpieczeń.
 Usługi informatyczne Sieci, serwery, kopie zapasowe i utrzymanie infrastruktury IT.
Omów wymagania swojego obiektu
Napisz, czego dotyczy sprawa: audytu, modernizacji czy nowego projektu. Odezwiemy się, żeby umówić rozmowę.